 MCMX
Enciclopedia: Cybersecurity
123 voci.
Open Worldwide Application Security Project
L'Open Worldwide Application Security Project (OWASP, in precedenza Open Web Application Security Project) è un progetto open-source che ha lo scopo di formulare linee guida, strumenti e metodologie per migliorare la sicurezza delle applicazioni informatiche. Fu avviato il 9 settembre 2001 da…
Leggi la voce →OPST
L'OSSTMM Professional Security Tester (OPST) è una certificazione fornita da ISECOM - Institute for Security and Open Methodologies. Si tratta di una certificazione, basata su best practice, volta a migliorare il lavoro svolto dai professionisti che si occupano di sicurezza informatica, nello…
Leggi la voce →Parrot OS
Parrot OS è una distribuzione GNU / Linux basata su Debian focalizzata su sicurezza, privacy e sviluppo. Parrot OS è utilizzato anche da numerosi penetration tester.
Leggi la voce →Passkey (crittografia)
Una passkey, detta anche chiave di sicurezza (security key), è una coppia di chiavi crittografiche generata dall'autenticatore dell'utente e legata a un account. Serve ad autenticare l'identità dell'utente presso un'applicazione o un sistema remoto tramite la crittografia asimmetrica, senza che…
Leggi la voce →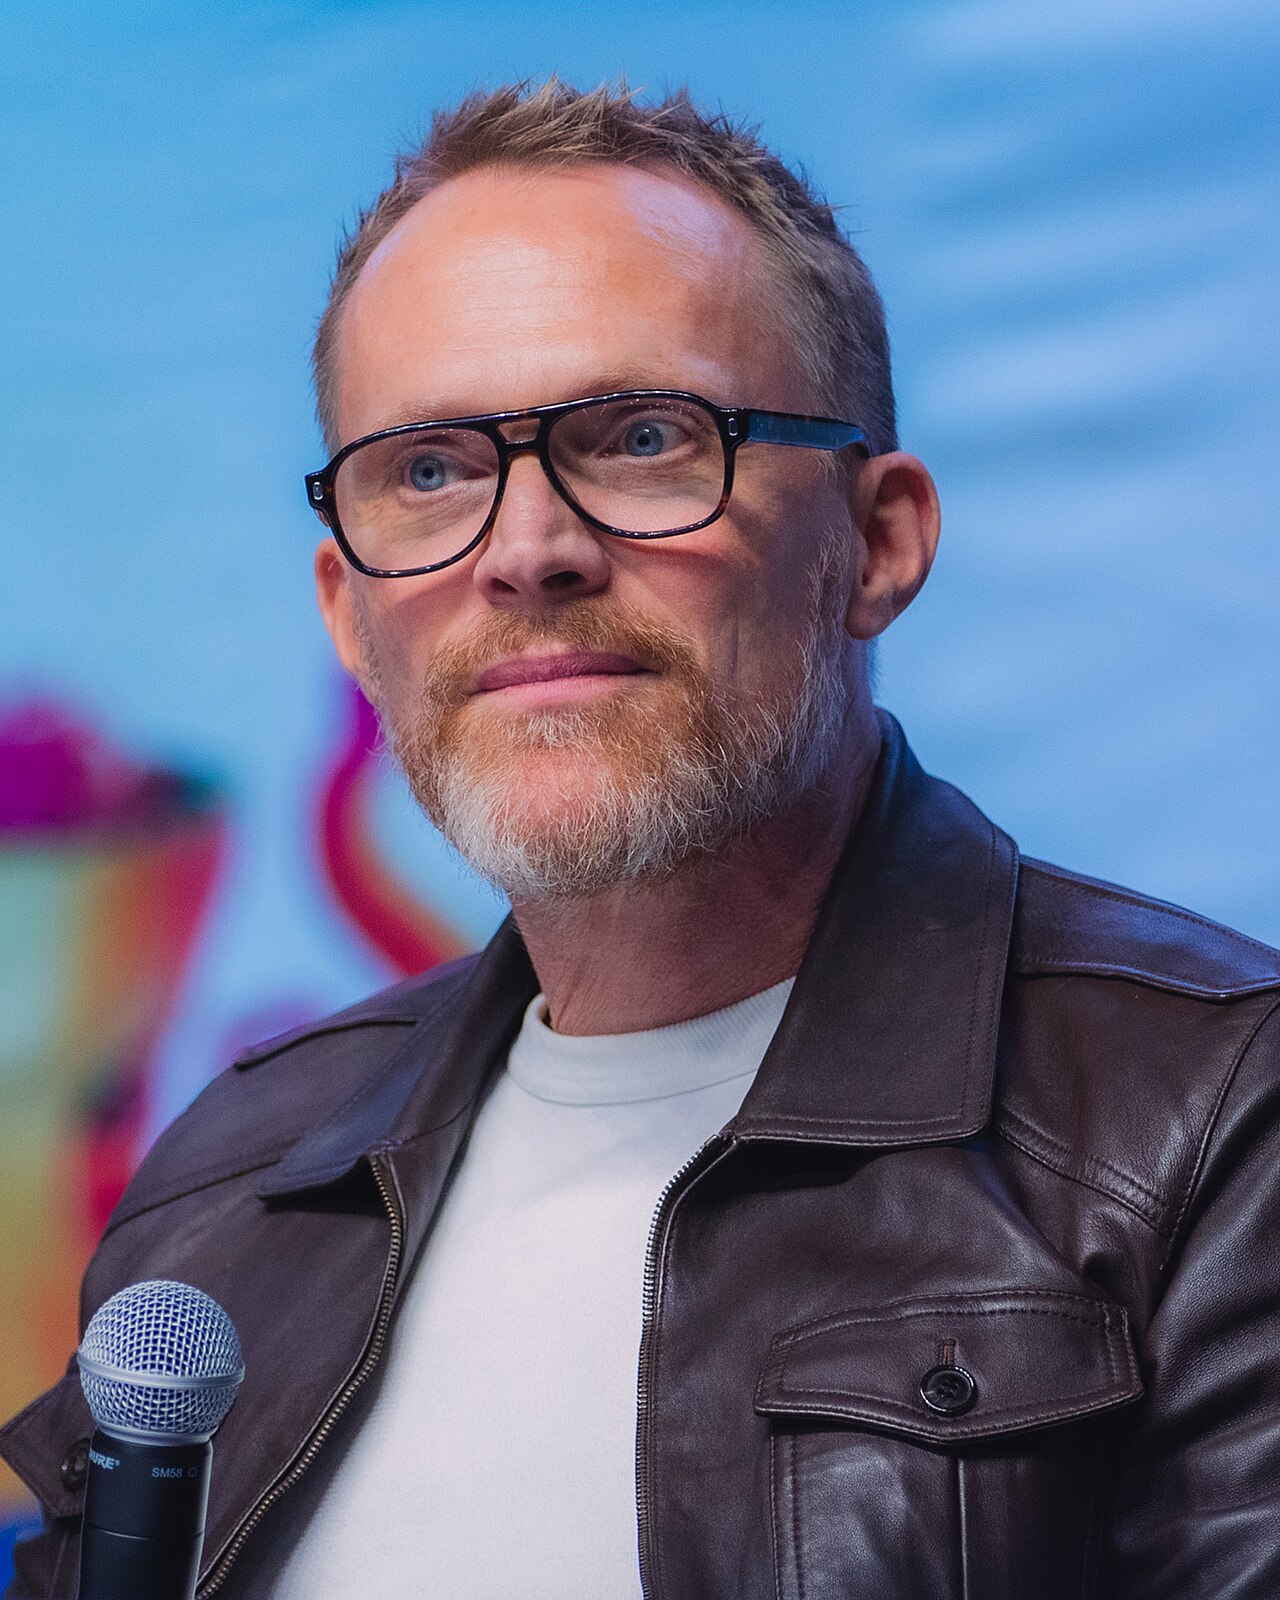 P
Paul Bettany
Paul Bettany (Harlesden, 27 maggio 1971) è un attore britannico naturalizzato statunitense.
Leggi la voce →Penetrometro
In geotecnica, il penetrometro è uno strumento volto a sondare la struttura e la resistenza dei terreni.
Leggi la voce → P
Petya (malware)
Petya è una famiglia di malware che ha colpito principalmente l'Europa negli anni 2016 e 2017. La prima iterazione di un malware Petya è stata individuata nel 2016. I malware Petya vengono identificati come trojan horse ed appartengono alla sottocategoria ransomware, con alcune differenze a…
Leggi la voce →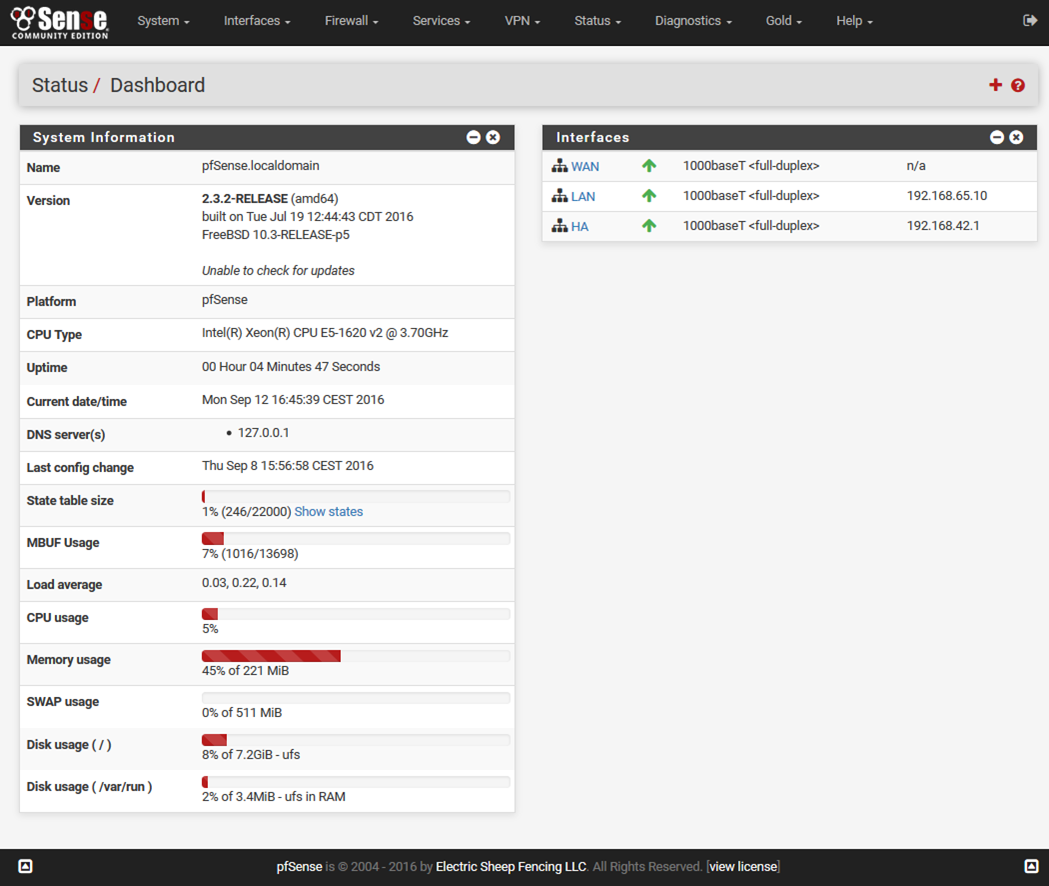 P
PfSense
pfSense è una distribuzione software open source basata su FreeBSD adatta per essere utilizzata come firewall/router. Ha lo scopo di fornire un firewall potente, sicuro e completamente configurabile utilizzando l'hardware di un comune PC. Nel cuore del sistema c'è FreeBSD e il firewall PF…
Leggi la voce →Phishing
Il phishing è un tipo di truffa effettuata su Internet attraverso la quale un malintenzionato cerca di ingannare la vittima convincendola a fornire informazioni personali, dati finanziari o codici di accesso, fingendosi un ente affidabile in una comunicazione digitale.
Leggi la voce →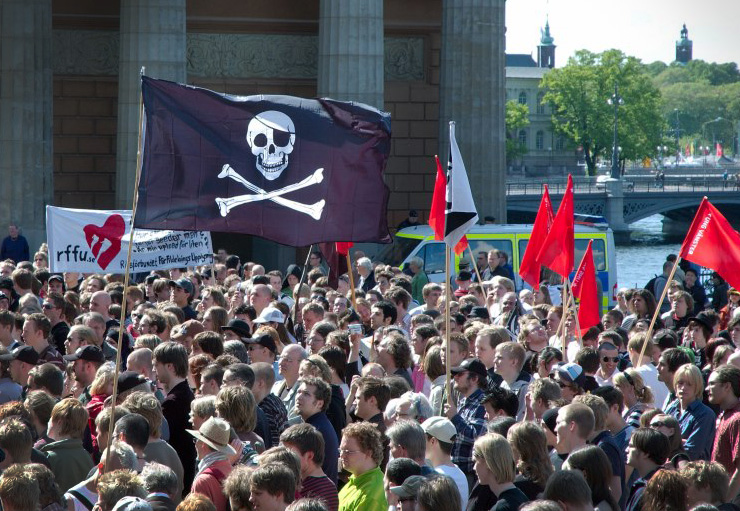 P
Pirateria informatica
La pirateria informatica indica varie attività di natura illecita perpetrate tramite l'utilizzo di strumenti informatici, in violazione delle norme giuridiche di uno Stato e del copyright.
Leggi la voce →Posta elettronica certificata
La posta elettronica certificata (PEC) è un servizio di posta elettronica usato in Italia per trasmettere messaggi con valore legale, cioè ottenendo la prova dell'invio e della consegna.
Leggi la voce →Pretexting
Il pretexting è un tipo di attacco di ingegneria sociale che sfrutta una situazione creata ad arte dall'aggressore per attirare la vittima in una situazione vulnerabile, così da indurla con l'inganno a fornire informazioni private, in particolare informazioni che la vittima in genere non…
Leggi la voce →Prova penetrometrica standard
La prova penetrometrica standard o prova penetrometrica dinamica (SPT dall'inglese Standard Penetration Test) è un tipo di indagine geotecnica per ricavare e studiare le caratteristiche di un terreno.
Leggi la voce → P
Prova penetrometrica statica
La prova penetrometrica statica, o Cone Penetration Test (CPT), è una prova eseguita localmente nel sottosuolo (in situ) per il riconoscimento di massima del profilo stratigrafico/litologico (tipologia di terreni) e delle proprietà meccaniche del terreno. È indicata per i terreni sciolti a…
Leggi la voce →Qnap
Qnap (Quality Network Appliance Provider) Systems, Inc. (o Qnap) è un produttore di dispositivi informatici con sede a Taiwan, specializzato in soluzioni di archiviazione di rete (NAS) per privati e imprese.
Leggi la voce → R
Ransomware
Un ransomware è un tipo di malware che limita l'accesso del dispositivo che infetta, richiedendo un riscatto (ransom in inglese) da pagare per rimuovere la limitazione. Ad esempio alcune forme di ransomware bloccano il sistema e intimano all'utente di pagare per sbloccare il sistema, altri…
Leggi la voce →Red team
Un red team o red force è un gruppo indipendente che esegue un attacco a un'organizzazione per studiarne le debolezze, al fine di migliorare l'efficacia della stessa. In questo modo, si mettono in discussione nozioni preconcette e si raggiunge una comprensione migliore dei problemi di sicurezza…
Leggi la voce →Regolamento generale sulla protezione dei dati
Il regolamento generale sulla protezione dei dati in sigla RGPD (o GDPR in inglese General Data Protection Regulation), ufficialmente regolamento (UE) n. 2016/679, è un regolamento dell'Unione europea in materia di trattamento dei dati personali e di privacy, adottato il 27 aprile 2016,…
Leggi la voce →Reindirizzamento di URL
Il reindirizzamento di URL (in inglese URL redirection o URL forwarding) nella tecnologia internet è un meccanismo che permette di accedere alla stessa pagina web da più URL differenti. Quando un navigatore web tenta di visualizzare una pagina il cui URL è stato reindirizzato, viene reinviato…
Leggi la voce →Remote File Inclusion
Remote File Inclusion, o RFI, nell'ambito della sicurezza informatica indica una vulnerabilità di esecuzione di script arbitrari che affligge i servizi web che soffrono di uno scarso controllo delle variabili inviate da un utente.
Leggi la voce → R
Responsabile della protezione dei dati
Il responsabile della protezione dei dati (abbreviato in RPD o DPO dall'inglese data protection officer) è una figura professionale esperta nella protezione dei dati, il cui compito è valutare e organizzare la gestione del trattamento dei dati personali, e dunque la loro protezione, all'interno…
Leggi la voce →RSA (crittografia)
In crittografia la sigla RSA indica un algoritmo di crittografia asimmetrica, inventato nel 1977 da Ronald Rivest, Adi Shamir e Leonard Adleman utilizzabile per cifrare o firmare informazioni.
Leggi la voce → S
Salvatore Sanfilippo (programmatore)
Salvatore Sanfilippo, noto anche con lo pseudonimo di antirez (Campobello di Licata, 7 marzo 1977), è un informatico italiano.
Leggi la voce →Sandbox (sicurezza informatica)
Nella sicurezza informatica, una sandbox è un meccanismo per eseguire applicazioni in uno spazio limitato. Solitamente fornisce un ristretto e controllato set di risorse al programma che deve essere testato, come un'area ristretta di memoria o un insieme di chiamate di sistema limitate; di…
Leggi la voce →