OPST

L'OSSTMM Professional Security Tester (OPST) è una certificazione fornita da ISECOM - Institute for Security and Open Methodologies. Si tratta di una certificazione, basata su best practice, volta a migliorare il lavoro svolto dai professionisti che si occupano di sicurezza informatica, nello…

L'OSSTMM Professional Security Tester (OPST) è una certificazione fornita da ISECOM - Institute for Security and Open Methodologies. Si tratta di una certificazione, basata su best practice, volta a migliorare il lavoro svolto dai professionisti che si occupano di sicurezza informatica, nello specifico di penetration test. Gli obiettivi della certificazione sono stati creati per garantire l'intraprendenza, il metodo scientifico, e la metodologia OSSTMM, attraverso esercitazioni e test di sicurezza applicati a una rete di computer di prova.

Le lezioni sono tenute da partner certificati e riconosciuti come istituzioni educative nell'ambito del programma ISECOM Academic Alliance. ISECOM provvede alla certificazione dei trainer e alla supervisione delle certificazioni da essi forniti agli studenti nonché alla creazione di test finali individuali per classe di studi.

Corsi

ISECOM e i partner di certificazione forniscono corsi preparatori per gli studenti che intendono effettuare gli esami. In generale, tali corsi sono stati progettati per insegnare ai partecipanti gli scopi fondamentali della certificazione, impostare un metodo lavorativo secondo le specifiche della stessa e applicare la metodologia OSSTMM. Gli studenti impareranno a utilizzare strumenti di test standard di sicurezza e a eseguire un security test.
Servizi correlati

Altre voci

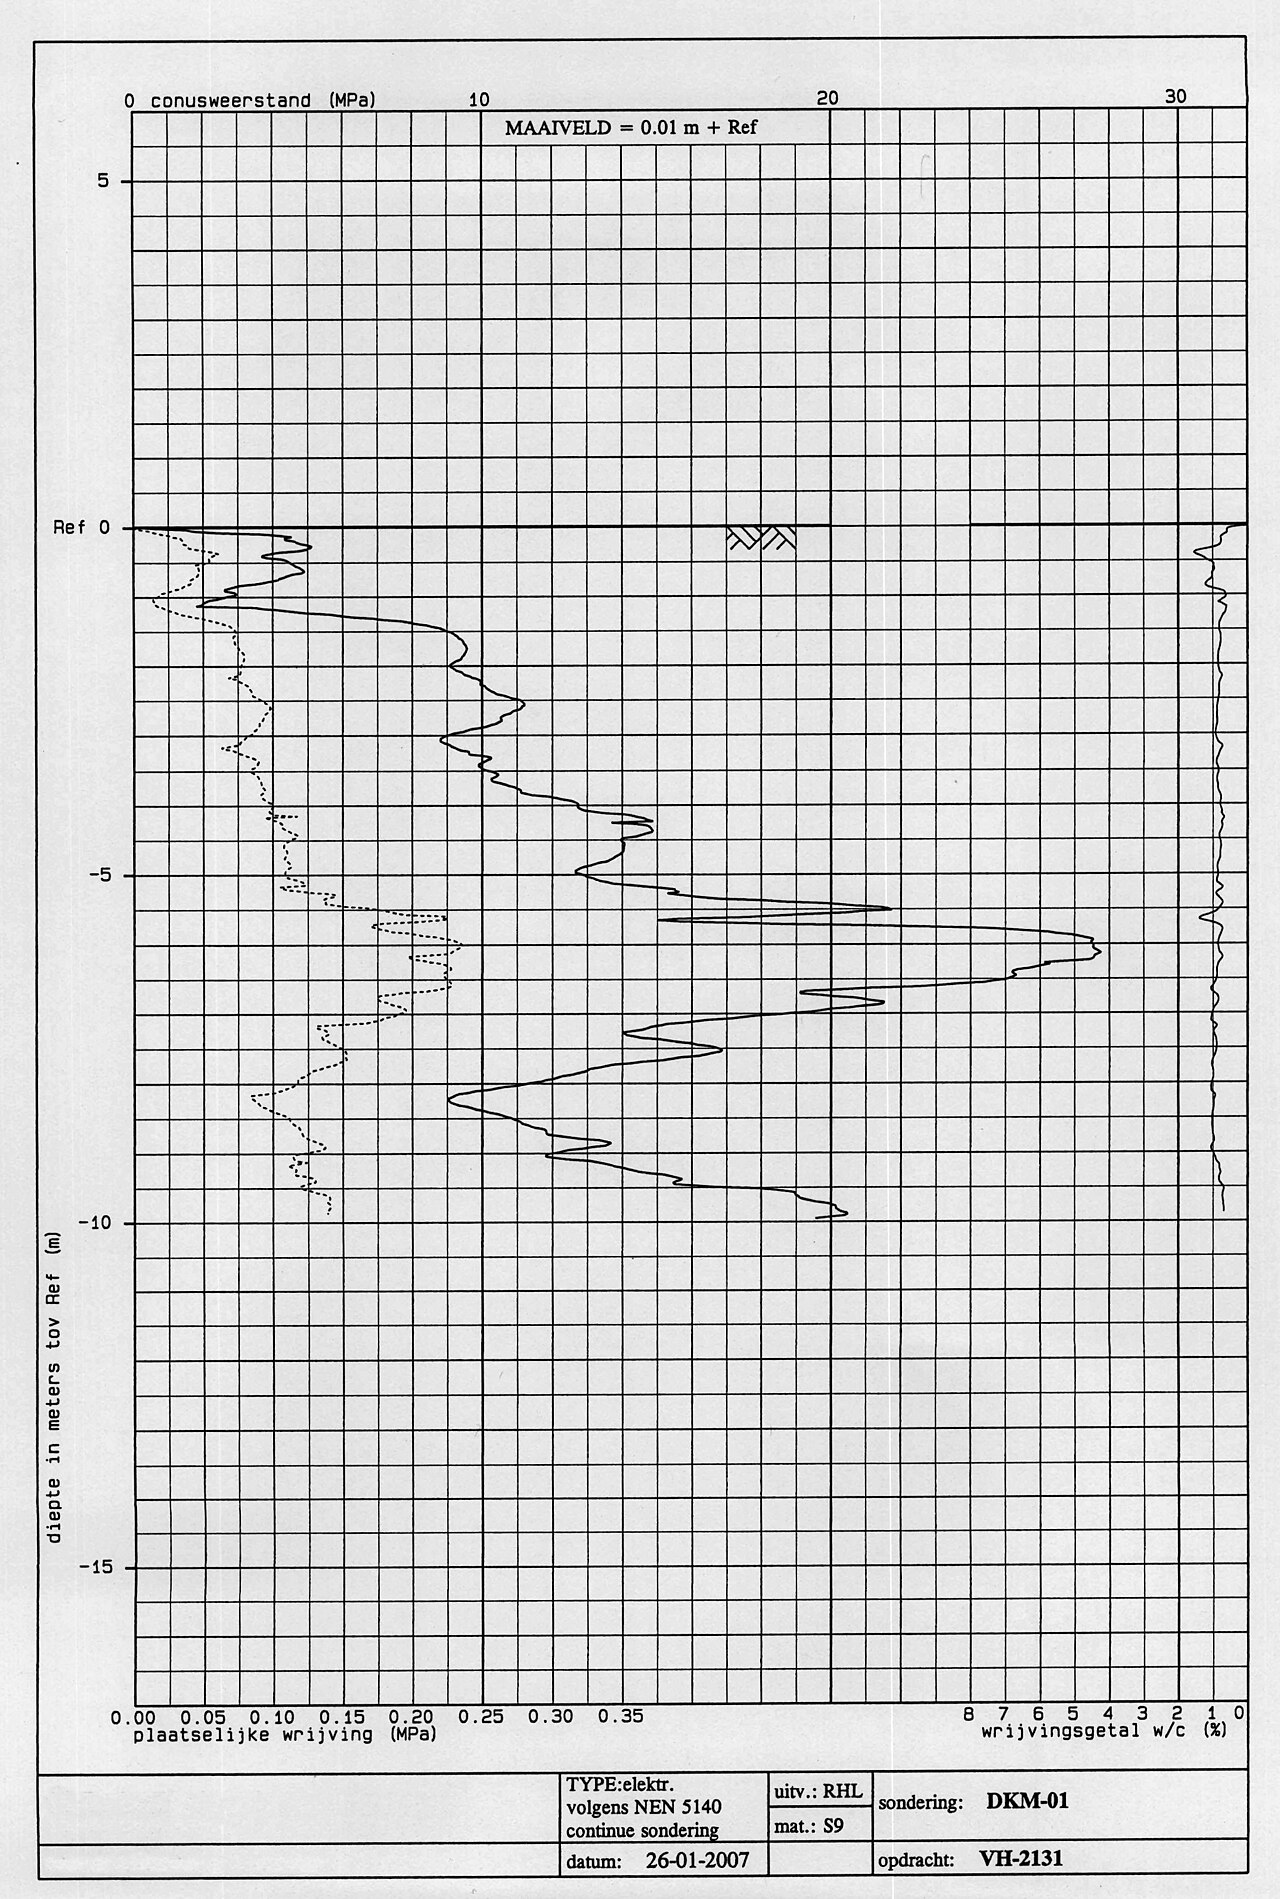
Prova penetrometrica staticaP

Prova penetrometrica statica

La prova penetrometrica statica, o Cone Penetration Test (CPT), è una prova eseguita localmente nel sottosuolo (in situ) per il riconoscimento di massima del profilo stratigrafico/litologico (tipologia di terreni) e delle proprietà meccaniche del terreno. È indicata per i terreni sciolti a…

Leggi la voce →
S

Security Operation Center

Un Security Operations Center (SOC) è un centro da cui vengono forniti servizi finalizzati alla sicurezza dei sistemi informativi dell'azienda stessa (SOC interno) o di clienti esterni; in quest'ultimo caso il SOC è utilizzato per l'erogazione di Managed Security Services (MSS) e l'azienda che…

Leggi la voce →
L

L'arte dell'intrusione

L'arte dell'intrusione è il secondo libro scritto da Kevin Mitnick, con la collaborazione del giornalista scientifico statunitense William L. Simon, che tratta il tema della sicurezza informatica attraverso il racconto delle vicende relative a diversi casi di hacking realmente accaduti.

Leggi la voce →
A

Attacco informatico

Un attacco informatico, anche chiamato ciberattacco o cyberattacco, nell'ambito della sicurezza informatica, indica una qualunque manovra impiegata da individui od organizzazioni che colpisca sistemi informatici, infrastrutture, reti di calcolatori e/o dispositivi elettronici con atti malevoli,…

Leggi la voce →
Salvatore Sanfilippo (programmatore)S

Salvatore Sanfilippo (programmatore)

Salvatore Sanfilippo, noto anche con lo pseudonimo di antirez (Campobello di Licata, 7 marzo 1977), è un informatico italiano.

Leggi la voce →
CrittografiaC

Crittografia

La crittografia (o criptografia, dal greco antico κρυπτός?, kryptós, "nascosto" e γραφία, graphía, "scrittura") è la branca della crittologia che tratta delle "scritture nascoste", ovvero dei metodi per rendere un messaggio non comprensibile/intelligibile a persone non autorizzate a leggerlo,…

Leggi la voce →