 MCMX
Enciclopedia: Cybersecurity
34 voci.
0-day
0-day (o zero-day), in informatica, è una qualsiasi vulnerabilità di sicurezza informatica non espressamente nota allo sviluppatore o alla casa che ha prodotto un determinato sistema informatico; definisce anche il programma - detto "exploit" - che sfrutta questa vulnerabilità informatica per…
Leggi la voce →Attacco informatico
Un attacco informatico, anche chiamato ciberattacco o cyberattacco, nell'ambito della sicurezza informatica, indica una qualunque manovra impiegata da individui od organizzazioni che colpisca sistemi informatici, infrastrutture, reti di calcolatori e/o dispositivi elettronici con atti malevoli,…
Leggi la voce →BackBox
BackBox è una distribuzione GNU/Linux derivata da Ubuntu, progettata per eseguire penetration test e vulnerability assessment and mitigation fornisce un insieme di strumenti che facilitano l'analisi di reti e sistemi informatici. Essa integra in un ambiente desktop completo tutti gli strumenti…
Leggi la voce →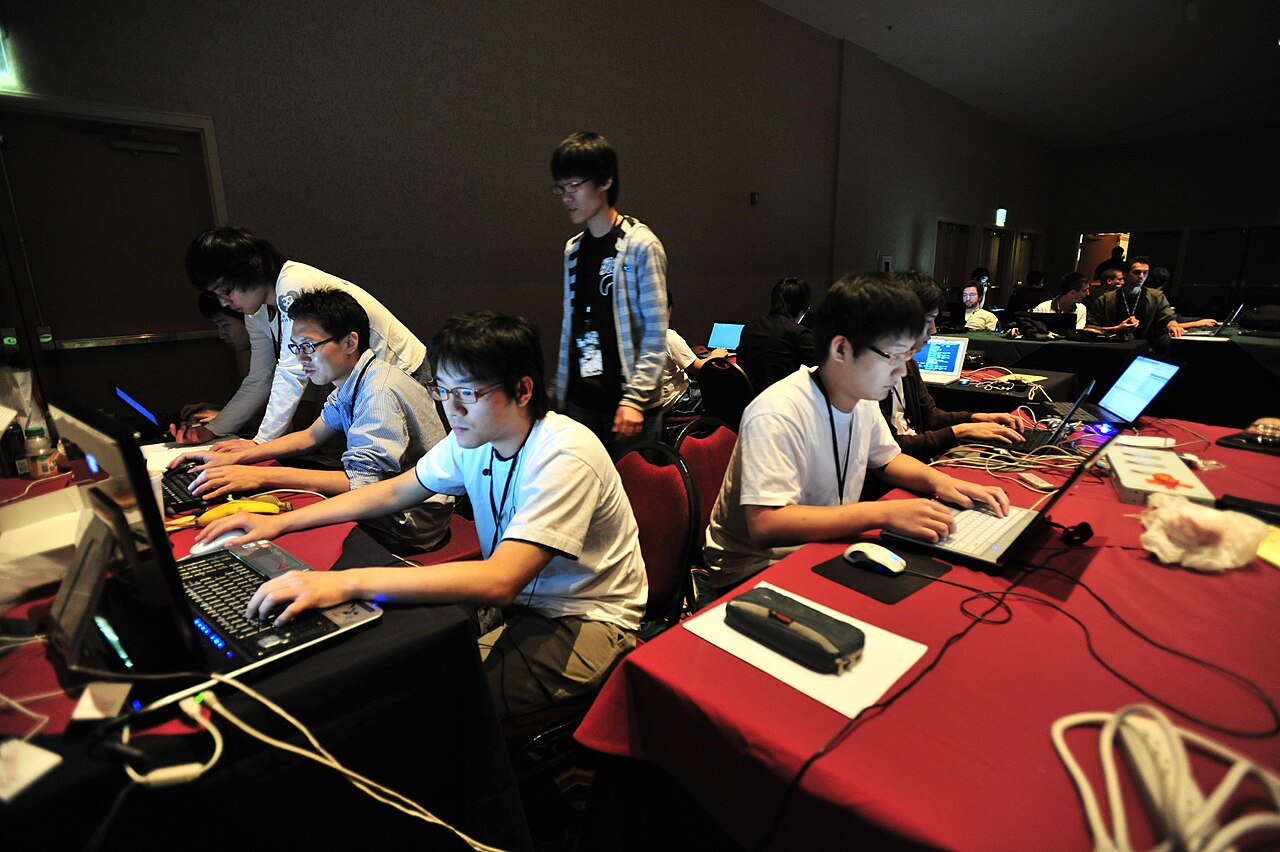 C
Capture the flag (sicurezza informatica)
Le Capture the Flag (spesso abbreviate in CTF) nella sicurezza informatica sono un tipo di competizione in cui i partecipanti tentano di trovare stringhe di testo, chiamate flag, nascoste in programmi o siti web volutamente vulnerabili. Le competizioni possono includere flag nascoste nei…
Leggi la voce →Carico utile (informatica)
In analogia con l'omonimo termine legato ai trasporti, nel linguaggio informatico il carico utile o payload indica la parte di dati trasmessi effettiva che è destinata all'utilizzatore, in contrasto con i metadati e con gli header che servono esclusivamente a far funzionare il protocollo di…
Leggi la voce →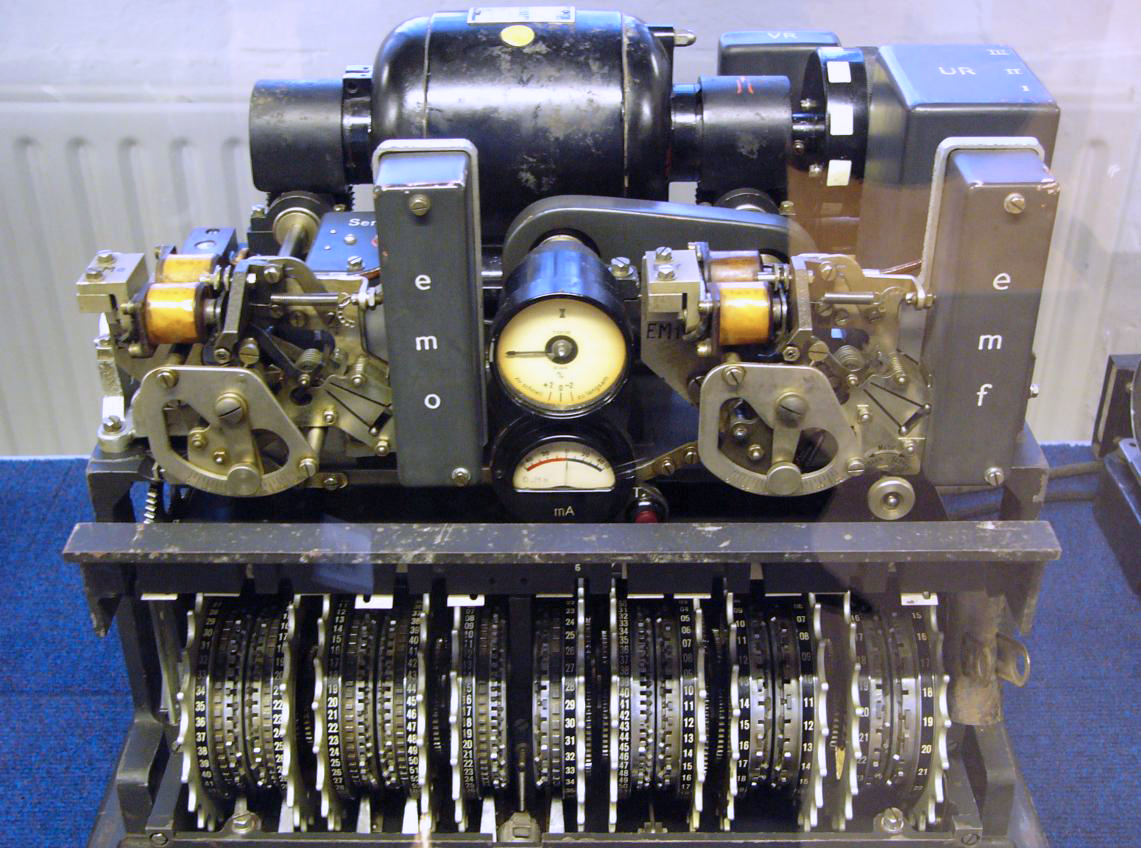 C
Crittografia
La crittografia (o criptografia, dal greco antico κρυπτός?, kryptós, "nascosto" e γραφία, graphía, "scrittura") è la branca della crittologia che tratta delle "scritture nascoste", ovvero dei metodi per rendere un messaggio non comprensibile/intelligibile a persone non autorizzate a leggerlo,…
Leggi la voce →Crittografia asimmetrica
La crittografia asimmetrica, conosciuta anche come crittografia a chiave pubblica, è un tipo di crittografia nel quale ad ogni attore coinvolto nella comunicazione è associata una coppia di chiavi:
Leggi la voce →Database delle vulnerabilità
Un database delle vulnerabilità (vulnerability database, VDB) è una piattaforma finalizzata a raccogliere, mantenere e diffondere informazioni sulle vulnerabilità informatiche note. Il database, di norma, descrive la vulnerabilità identificata, valuta il potenziale impatto sui sistemi…
Leggi la voce →Direttore della sicurezza informatica
Il direttore della sicurezza informatica (in inglese chief information security officer, in sigla CISO) è una figura aziendale, la cui responsabilità è di sviluppare una strategia aziendale perché i beni d'informazione e le tecnologie aziendali siano adeguatamente protetti.
Leggi la voce →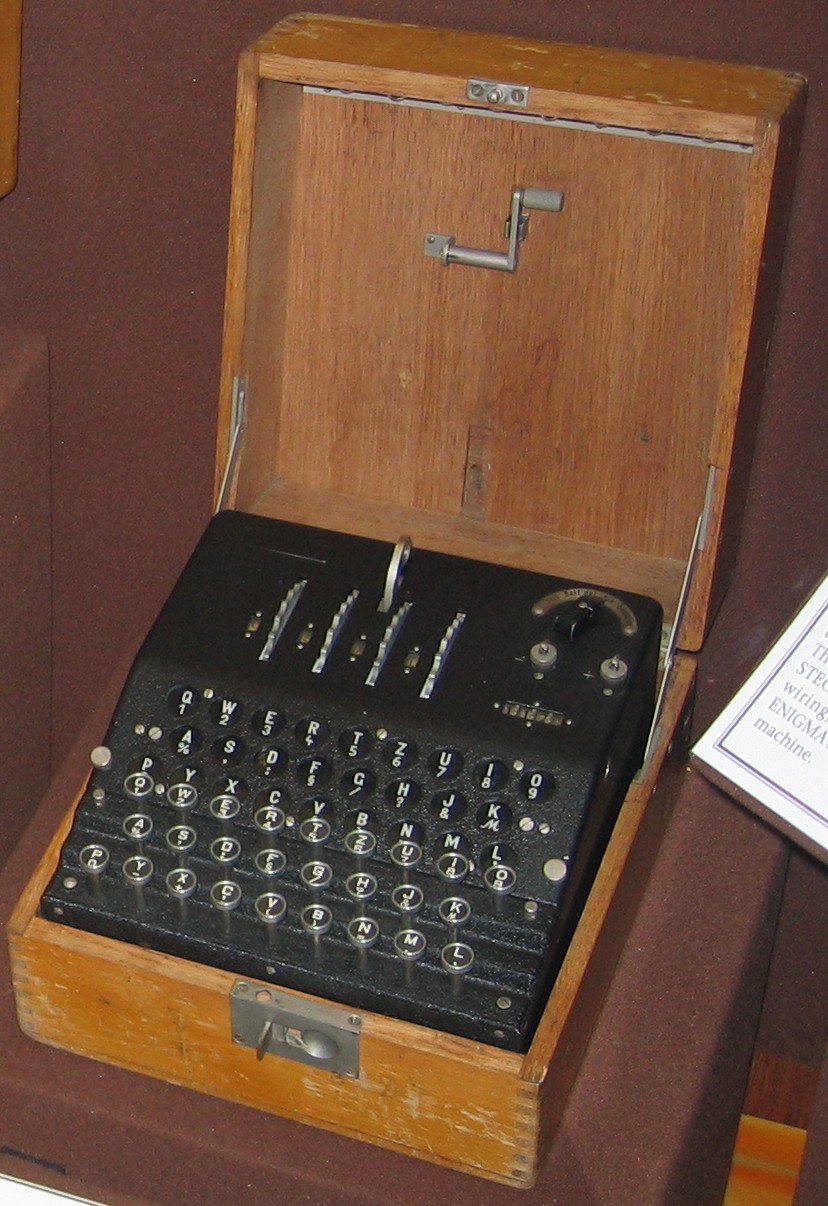 E
Enigma (crittografia)
Enigma fu un dispositivo elettromeccanico per cifrare e decifrare messaggi. Macchina nata da un tentativo di commercializzazione poi fallito, fu ampiamente utilizzata dalle forze armate tedesche durante il periodo nazista e della seconda guerra mondiale. La facilità d'uso e la presunta…
Leggi la voce →Exploit
Un exploit ("/ɪkˈsplɔɪt/", tradotto dall'inglese "sfruttare") è un termine usato in informatica per identificare una tipologia di script, virus, worm, porzione di dati o binario che sfrutta un bug o una vulnerabilità per creare comportamenti non previsti in software, hardware, o in sistemi…
Leggi la voce →Gestione della sicurezza informatica
La gestione della sicurezza informatica (in inglese 'Information Security Management' o 'ISM') riguarda le pratiche utilizzate da una organizzazione per garantire la difesa della riservatezza, disponibilità e integrità delle risorse informatiche da minacce (in inglese 'threats') e vulnerabilità.
Leggi la voce →Ho.
ho. o ho. Mobile è un operatore virtuale di telefonia mobile italiano appartenente a Fastweb (precedentemente a Vodafone Italia).
Leggi la voce →Informatica forense
L'informatica forense è una branca della scienza digitale forense legata alle prove acquisite da computer e altri dispositivi con funzioni di memorizzazione digitale (fotocamere, videocamere, memorie di massa). Il suo scopo è quello di esaminare dispositivi digitali seguendo provedure di analisi…
Leggi la voce →L'arte dell'intrusione
L'arte dell'intrusione è il secondo libro scritto da Kevin Mitnick, con la collaborazione del giornalista scientifico statunitense William L. Simon, che tratta il tema della sicurezza informatica attraverso il racconto delle vicende relative a diversi casi di hacking realmente accaduti.
Leggi la voce →Malware
Malware (abbreviazione dell'inglese malicious software, lett. "software malevolo"), nella sicurezza informatica, indica un qualsiasi programma informatico usato per disturbare le operazioni svolte da un utente di un computer. Termine coniato nel 1990 da Yisrael Radai, precedentemente veniva…
Leggi la voce →Meltdown (vulnerabilità di sicurezza)
Meltdown è una vulnerabilità hardware che colpisce microprocessori Intel e ARM, che permette a programmi e potenziali attaccanti di accedere ad aree protette di memoria di un computer. Le è stato assegnato l'ID CVE CVE-2017-5754.
Leggi la voce →OPST
L'OSSTMM Professional Security Tester (OPST) è una certificazione fornita da ISECOM - Institute for Security and Open Methodologies. Si tratta di una certificazione, basata su best practice, volta a migliorare il lavoro svolto dai professionisti che si occupano di sicurezza informatica, nello…
Leggi la voce →Parrot OS
Parrot OS è una distribuzione GNU / Linux basata su Debian focalizzata su sicurezza, privacy e sviluppo. Parrot OS è utilizzato anche da numerosi penetration tester.
Leggi la voce →Penetrometro
In geotecnica, il penetrometro è uno strumento volto a sondare la struttura e la resistenza dei terreni.
Leggi la voce → P
Pirateria informatica
La pirateria informatica indica varie attività di natura illecita perpetrate tramite l'utilizzo di strumenti informatici, in violazione delle norme giuridiche di uno Stato e del copyright.
Leggi la voce →Prova penetrometrica standard
La prova penetrometrica standard o prova penetrometrica dinamica (SPT dall'inglese Standard Penetration Test) è un tipo di indagine geotecnica per ricavare e studiare le caratteristiche di un terreno.
Leggi la voce →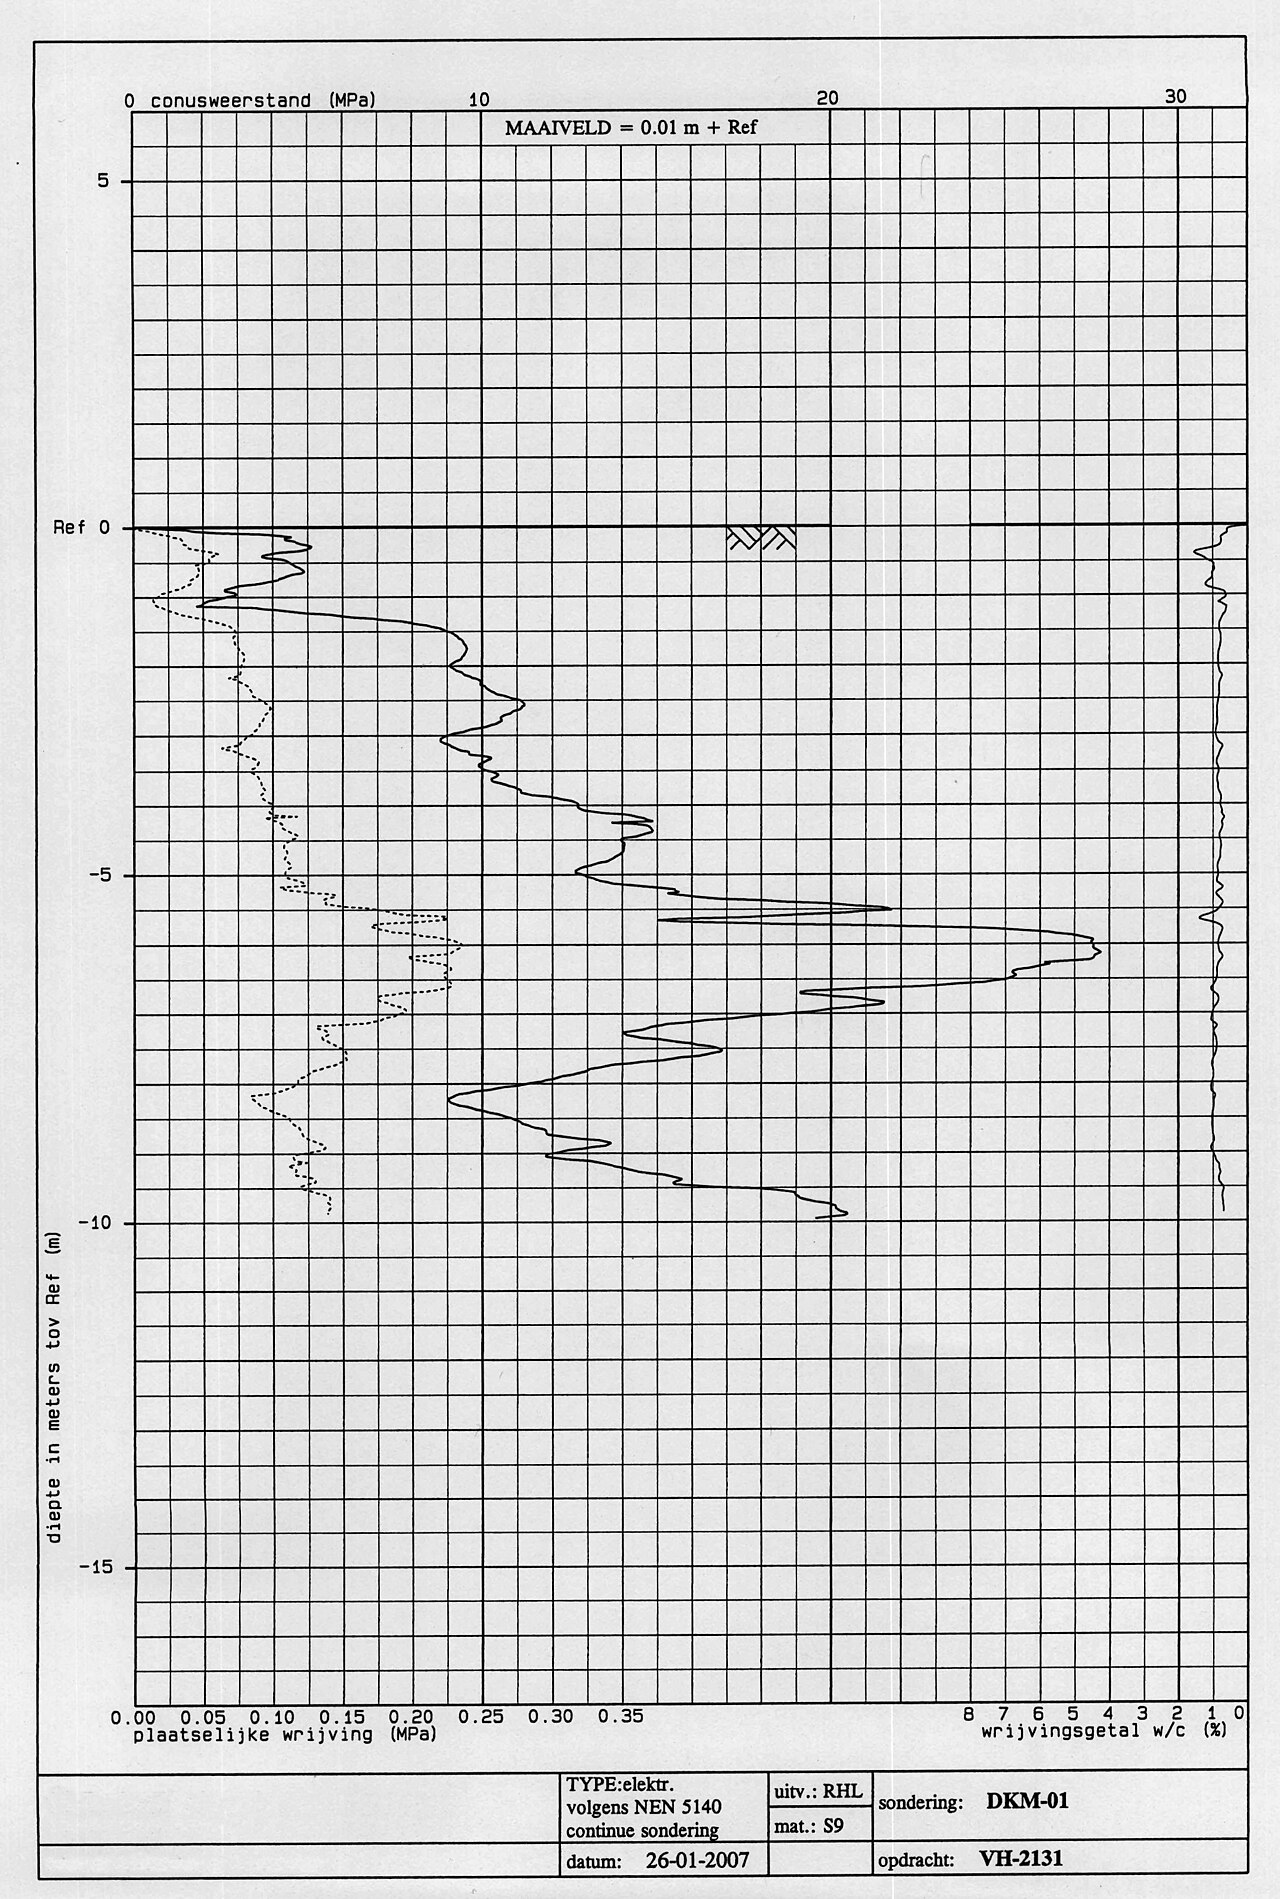 P
Prova penetrometrica statica
La prova penetrometrica statica, o Cone Penetration Test (CPT), è una prova eseguita localmente nel sottosuolo (in situ) per il riconoscimento di massima del profilo stratigrafico/litologico (tipologia di terreni) e delle proprietà meccaniche del terreno. È indicata per i terreni sciolti a…
Leggi la voce →Red team
Un red team o red force è un gruppo indipendente che esegue un attacco a un'organizzazione per studiarne le debolezze, al fine di migliorare l'efficacia della stessa. In questo modo, si mettono in discussione nozioni preconcette e si raggiunge una comprensione migliore dei problemi di sicurezza…
Leggi la voce →