MCMX
Petya (malware)
Petya è una famiglia di malware che ha colpito principalmente l'Europa negli anni 2016 e 2017. La prima iterazione di un malware Petya è stata individuata nel 2016. I malware Petya vengono identificati come trojan horse ed appartengono alla sottocategoria ransomware, con alcune differenze a…
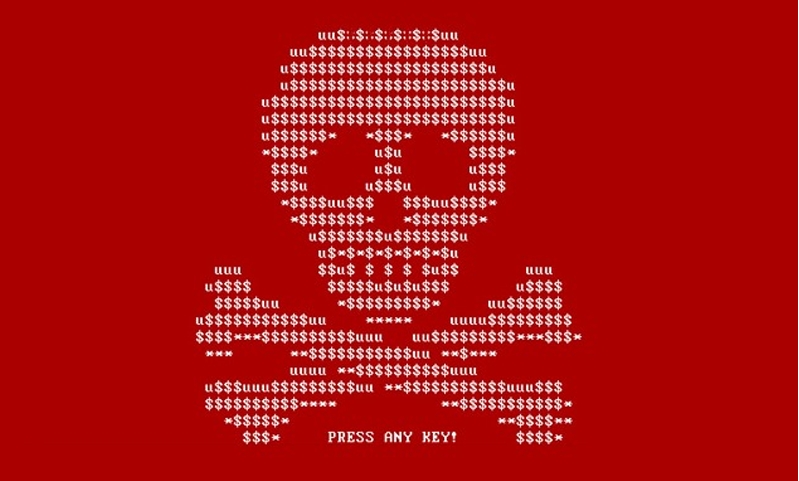
Petya è una famiglia di malware che ha colpito principalmente l'Europa negli anni 2016 e 2017. La prima iterazione di un malware Petya è stata individuata nel 2016. I malware Petya vengono identificati come trojan horse ed appartengono alla sottocategoria ransomware, con alcune differenze a seconda della versione, dell'obiettivo dei payloads malevoli e del loro funzionamento. Mentre altri ransomware cifrano ogni singolo file, Petya impedisce il normale avvio del sistema, sostituendo il Master Boot Record (MBR) e crittografando il Master File Table (MFT): questo rende inaccessibile qualsiasi area di memoria che contenga dei file. Il malware infine richiede all'utente un pagamento in bitcoin per riavere indietro i file crittografati. La variante del 2017 comunemente nota come NotPetya sfrutta un exploit di Windows chiamato EternalBlue, che garantisce una rapida diffusione del malware nei network informatici ed è la causa degli attacchi subiti dalle reti aziendali.
I malware della famiglia Petya agiscono solo su sistemi Windows e sono inefficaci su altri sistemi operativi come macOS e Linux.
Secondo la Casa Bianca, i costi causati da NotPetya superano i 10 miliardi di dollari USD.
Diffusione
Il principale metodo di diffusione delle prime versioni del malware Petya è stato l'invio di e-mail fraudolente (Phishing). Le e-mail potevano contenere come allegato un file archivio di formato ZIP nel caso di Petya, oppure un link ad un cloud storage per la variante chiamata Petya-Mischa. All'interno dell'archivio o del cloud, si trovava il file di esecuzione malevolo, ingannevolmente presentato come un documento .pdf, ma con estensione. exe e accompagnato da un'immagine .jpeg. Una volta avviato il file di esecuzione, iniziava il processo di infezione. Nell'attacco del 2016, la e-mail ricordava una candidatura di lavoro e il testo era scritto in tedesco.
NotPetya (ExPetr/Petna/Petwarp/GoldenEye)
La diffusione della versione nota come NotPetya, ExPetr, Petna, Petwarp o anche GoldenEye, è cominciata in Ucraina nel 2017. Si ritiene che il vettore di infezione principale sia stato un pacchetto di aggiornamenti corrotto di un software di contabilità chiamato M.E.Doc dell'azienda informatica Intellect Service. Sebbene tali accuse provenissero anche da marchi come Microsoft e Symantec, Intellect Service ha inizialmente negato qualsiasi tipo di coinvolgimento nella faccenda. Nel 2017, M.E.Doc era utilizzato dall'80% delle aziende ucraine e dai loro clienti. La polizia ha prontamente emanato avvisi chiedendo di cessare immediatamente l'utilizzo del software e di disconnettersi dalla rete.
Un altro vettore di infezione è stato un sito governativo compromesso della città di Bachmut.
La diffusione di NotPetya è stata rapida soprattutto in ambienti aziendali. Ciò è stato possibile poiché questa nuova versione del malware sfruttava l'exploit dei sistemi Windows chiamato EternalBlue, una vulnerabilità della funzione SMB. Microsoft aveva rilasciato il 14 marzo 2017 un aggiornamento che risolveva la falla, ma al tempo, molti degli utenti colpiti non avevano ancora aggiornato i loro dispositivi.
In una rete locale, se NotPetya riesce ad entrare in un nodo admin, è capace di rubare le credenziali di accesso e dati amministrativi tramite una versione modificata di Mimikatz incorporata nel malware. In tale situazione sono vulnerabili anche i dispositivi aggiornati, poiché NotPetya esegue l'accesso con le credenziali rubate, sfruttando PsExec e WMIC.
Petya
Il codice di Petya è scritto in linguaggio C e C++ e sostituisce parte di codice della funzione WinMain, di norma del tutto lecita, per cercare di passare inosservato. Il procedimento di infezione di un sistema colpito avviene in tre fasi.
Prima fase
Una volta eseguito il file vengono richiesti i privilegi di amministratore. Se questi sono negati, l'avvio del payload malevolo è impossibile. Se sono concessi, il payload estrae un file temporaneo di tipo .dll caricandolo sulla RAM in modo che non rimanga salvato nel disco rigido del pc infettato. Il file. dll procede identificando lo standard del disco rigido (MBR o GPT) ed esegue il ramo di codice adeguato al tipo. Successivamente, cifra il settore 0 (responsabile delle operazioni di avvio del pc), implementando un nuovo loader di sistema, e alcuni settori successivi dell'hard disk con la stessa operazione di crittografia XOR.
Seconda fase
In questa fase, il malware salva le informazioni necessarie per la crittografia e, eventualmente, la decifrazione. Vengono create una stringa di 16 caratteri e due chiavi per la crittografia asimmetrica. La stringa viene sottoposta a due diversi livelli di crittografia, XOR e AES, per poi essere utilizzata nella crittografia del MFT come chiave di decifrazione.
Vengono inoltre generati degli URL personalizzati per connettere l'utente alle pagine di pagamento. Il malware a questo punto causa un arresto immediato, oppure un crash (Blue screen), a seconda della configurazione del pc dell'utente, e procede con un riavvio di sistema.