MCMX
Ransomware
Un ransomware è un tipo di malware che limita l'accesso del dispositivo che infetta, richiedendo un riscatto (ransom in inglese) da pagare per rimuovere la limitazione. Ad esempio alcune forme di ransomware bloccano il sistema e intimano all'utente di pagare per sbloccare il sistema, altri…
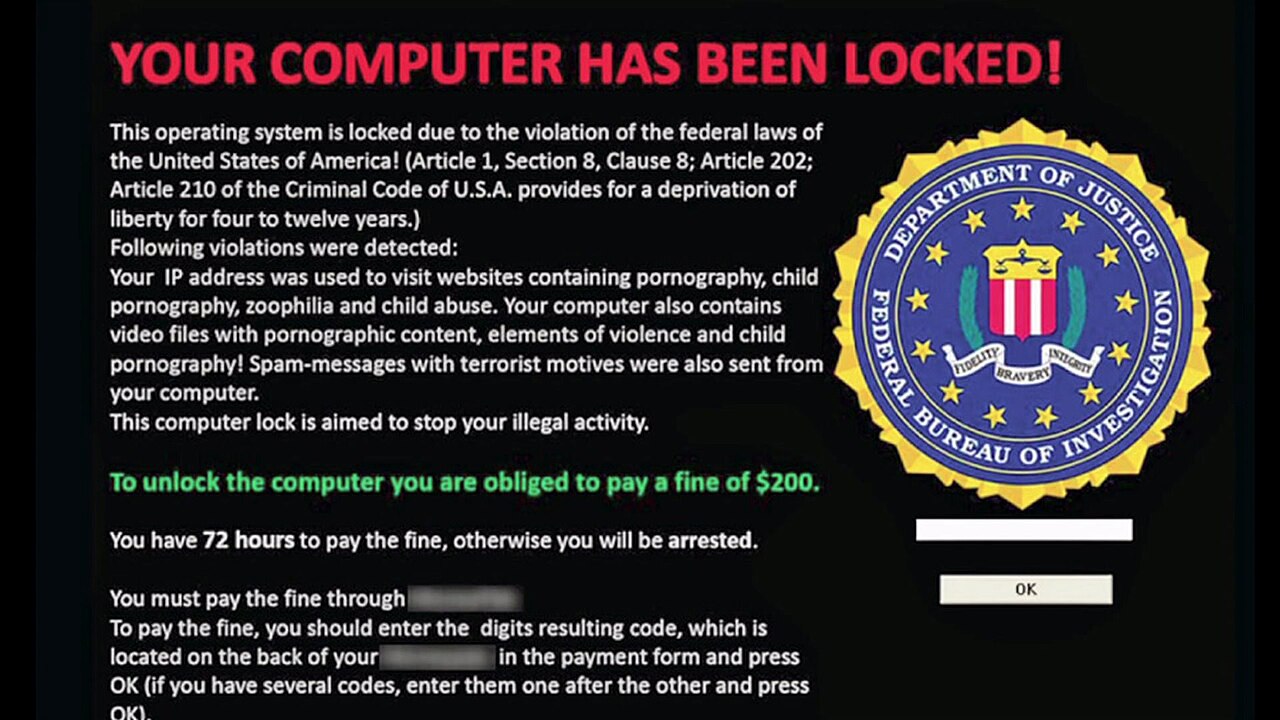
Un ransomware è un tipo di malware che limita l'accesso del dispositivo che infetta, richiedendo un riscatto (ransom in inglese) da pagare per rimuovere la limitazione. Ad esempio alcune forme di ransomware bloccano il sistema e intimano all'utente di pagare per sbloccare il sistema, altri invece cifrano i file dell'utente chiedendo di pagare per riportare i file cifrati in chiaro.
Inizialmente diffusi in Russia, gli attacchi con ransomware sono ora perpetrati in tutto il mondo. Nel giugno 2013, la casa software McAfee, specializzata in software di sicurezza, ha rilasciato dei dati che mostravano che nei primi tre mesi del 2013 erano stati registrati 250 000 diversi tipi di ransomware, più del doppio del numero ottenuto nei primi tre mesi dell'anno precedente. CryptoLocker, un worm ransomware apparso alla fine del 2013, ha ottenuto circa 3 milioni di dollari prima di essere reso innocuo dalle autorità.
Storia
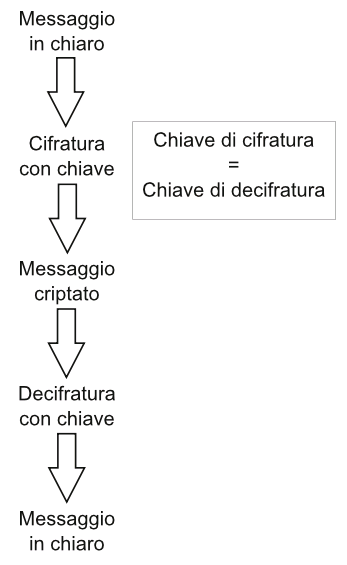
Il primo ransomware noto fu il trojan AIDS, noto anche come "PC Cyborg", scritto nel 1989 dal biologo Joseph Popp, che eseguiva un payload il quale mostrava all'utente un messaggio in cui si diceva che la licenza di un qualche software installato era scaduta, criptava i file dell'hard disk e obbligava l'utente a pagare 189 dollari alla "PC Cyborg Corporation" per sbloccare il sistema. Popp fu dichiarato incapace di intendere e di volere e non fu processato, ma promise di devolvere i proventi del malware alla ricerca per la cura dell'AIDS. L'idea di usare la crittografia a chiave pubblica per tali attacchi fu introdotta nel 1996 da Adam L. Young e Moti Yung. I due credevano che il trojan AIDS fosse poco efficace perché usava la crittografia simmetrica, e per esercizio di stile presentarono un criptovirus per il Macintosh SE/30 che usava algoritmi RSA e TEA. Young e Yung definirono questo attacco un'"estorsione crittovirale", un attacco virus dichiarato, che appartiene alla classe di attacchi definita crittovirologia e definisce sia gli attacchi manifesti sia quelli nascosti.
Nel maggio 2005, alcuni esempi di estorsioni via ransomware divennero celebri, entro metà 2006, worm come Gpcode, TROJ.RANSOM.A, Archiveus, Krotten, Cryzip, e MayArchive cominciarono a usare schemi di criptazione RSA molto più sofisticati, con chiavi di dimensione sempre maggiore. Gpcode.AG, identificato nel giugno 2006, era criptato con una chiave pubblica RSA a 660 bit. Nel giugno 2008, fu scoperta una variante nota come Gpcode.AK. Era ritenuta impossibile da decrittare senza uno sforzo computazionale distribuito combinato, dal momento che utilizzava una chiave RSA a 1024 bit.
I ransomware a criptazione ritornarono famosi verso la fine del 2013 grazie alla diffusione di CryptoLocker, che usava la piattaforma di valuta virtuale Bitcoin per incassare il denaro del riscatto. Nel dicembre 2013, ZDnet stimò (basandosi su informazioni relative alle transazioni su Bitcoin), che tra il 15 ottobre e il 18 dicembre gli operatori di CryptoLocker avevano incassato circa 27 milioni di dollari dagli utenti infetti. A sua volta CryptoLocker ha ispirato una serie di imitatori (che attaccarono nei mesi successivi), tra cui CryptoLocker 2.0, CryptoDefense (quest'ultimo tuttavia, conteneva inizialmente una grossa falla che faceva sì che la chiave privata venisse memorizzata nel sistema infetto in un file modificabile dall'utente, dal momento che usava le API per la criptazione incluse in Windows), e un worm prodotto per Network Attached Storage Synology scoperto nell'agosto 2014.
Nell'agosto 2010, le autorità russe arrestarono dieci individui legati a un worm ransomware noto come WinLock. A differenza dei worm Gpcode precedenti, WinLock non usava meccanismi di criptazione, ma limitava l'accesso al sistema mostrando immagini pornografiche, e chiedeva agli utenti di mandare un SMS di pagamento (che costava circa 10 dollari) per ottenere il codice che permetteva di sbloccare i loro computer. La truffa colpì numerosi utenti in tutta la Russia e nei paesi vicini, fruttando al gruppo più di 16 milioni di dollari.
Nel 2011 apparve un worm ransomware che imitava la notifica di attivazione prodotto di Windows, informando l'utente che l'installazione del sistema andava riattivata perché "[l'utente era] vittima di frode". Veniva quindi offerta l'opzione di attivazione online (come accade normalmente nel processo di attivazione di Windows), ma che si rivelava poi non disponibile, e costringeva quindi l'utente a telefonare a uno di sei possibili numeri internazionali per inserire il codice a 6 cifre. Nonostante il malware affermasse che la chiamata fosse gratuita, essa veniva instradata verso un operatore truffa in una nazione con elevate tariffe telefoniche, che metteva la chiamata in attesa, addebitando all'utente elevati costi dovuti a lunghe chiamate internazionali.
Nel febbraio 2013 apparve un worm ransomware basato sull'exploit kit Stamp.EK: il malware venne distribuito attraverso siti internet ospitati da servizi di hosting come SourceForge e GitHub che affermavano di offrire "falsi scatti di nudo" di varie celebrità. Nel luglio 2013 emerse un ransomware specifico per macOS, che mostrava una pagina web che accusava l'utente di aver scaricato materiale pornografico. A differenza dei worm simili che operavano su Windows, non bloccava l'intero computer, ma semplicemente sfruttava alcuni comportamenti del browser stesso (clickjacking) per impedire la normale chiusura delle pagine con un click.
Sempre nel luglio 2013, un uomo di 21 anni della Virginia (il cui computer conteneva effettivamente foto pornografiche di una ragazza minorenne con cui aveva intrattenuto comunicazioni inopportune), si consegnò alla polizia dopo essere stato ingannato da un ransomware che mostrava un falso messaggio dell'FBI che lo accusava di possedere materiale pedopornografico. Un'indagine fece emergere le foto incriminanti e l'uomo fu accusato di abusi su minori e possesso di materiale pedopornografico.