MCMX
Crittografia
La crittografia (o criptografia, dal greco antico κρυπτός?, kryptós, "nascosto" e γραφία, graphía, "scrittura") è la branca della crittologia che tratta delle "scritture nascoste", ovvero dei metodi per rendere un messaggio non comprensibile/intelligibile a persone non autorizzate a leggerlo,…
La crittografia (o criptografia, dal greco antico κρυπτός?, kryptós, "nascosto" e γραφία, graphía, "scrittura") è la branca della crittologia che tratta delle "scritture nascoste", ovvero dei metodi per rendere un messaggio non comprensibile/intelligibile a persone non autorizzate a leggerlo, garantendo così, in chiave moderna, il requisito di confidenzialità o riservatezza tipico della sicurezza informatica. Un tale messaggio si chiama comunemente crittogramma e i metodi usati sono detti tecniche di cifratura.
Storia
Si hanno tracce di crittografia nei cifrari antichi utilizzati dagli Ebrei nel codice di atbash; gli Spartani avevano un loro particolare sistema di comunicazione dei messaggi segreti, la scitala; a Gaio Giulio Cesare si attribuisce l'uso del cosiddetto cifrario di Cesare, un sistema crittografico.
La storia della crittografia moderna inizia con la stesura del De cifris di Leon Battista Alberti, che per primo insegnò a cifrare per mezzo di un disco cifrante con un alfabeto segreto da spostare ad libitum ogni due o tre parole. Anche il tedesco Tritemio previde una forma di cifratura polialfabetica, facendo scorrere l'alfabeto ordinato di un posto a ogni lettera del chiaro (come si definisce in gergo il testo non criptato). Nel 1526 Jacopo Silvestri pubblicò l'Opus novum, considerata una delle prime opere su questo argomento. Ma il vero progresso nella cifratura polialfabetica è stato compiuto dal bresciano Giovan Battista Bellaso, che ha inventato la tecnica di alternare alcuni alfabeti segreti formati con parola chiave sotto il controllo di un lungo versetto chiamato contrassegno. La sua prima tavola a 11 alfabeti reciproci, uscita nel 1553, fu ripubblicata dal napoletano Giovanni Battista Della Porta dieci anni più tardi e ne prese il nome grazie alla notevole diffusione che ebbe il suo trattato De furtivis literarum notis.
Il francese Vigenère utilizzò poi il versetto per cifrare ciascuna lettera con la sua tavola ad alfabeti regolari identica a quella del Tritemio e che oggi porta il suo nome. Il suo sistema è stato considerato indecifrabile per tre secoli, finché nel 1863 il colonnello prussiano Friedrich Kasiski pubblicò un metodo per "forzarlo", chiamato Esame Kasiski. Qualsiasi sia il sistema crittografico utilizzato, la legge fondamentale sul corretto uso di tali tecniche fu scritta da Kerckhoffs ("Legge di Kerckhoffs") nel suo libro del 1883 La Cryptographie Militaire e di seguito riportata: «La sicurezza di un crittosistema non deve dipendere dal tener celato il crittoalgoritmo. La sicurezza dipenderà solo dal tener celata la chiave.» Nel 1918 Gilbert Vernam maggiore dell'esercito statunitense e tecnico all'AT&T Bell, perfezionò il metodo di Vigenère proponendo l'idea di usare chiavi segrete casuali lunghe almeno quanto il messaggio.
Con il possesso di un sistema crittografico perfetto, la battaglia teorica tra crittografia e crittoanalisi si è risolta con una vittoria della prima sulla seconda. Ipotizzando di voler far uso di questa insuperabile protezione, restano però aperti molti problemi di ordine pratico. Bisogna infatti soddisfare gli stringenti requisiti del cifrario di Vernam: chiave lunga quanto il messaggio e mai più riutilizzabile. Tuttavia si hanno notizie di utilizzi di questo cifrario in ambiente militare (comunicazione con le spie: si veda a proposito One Time Pad), o per la protezione delle comunicazioni del telefono rosso tra Washington e Mosca durante la guerra fredda.
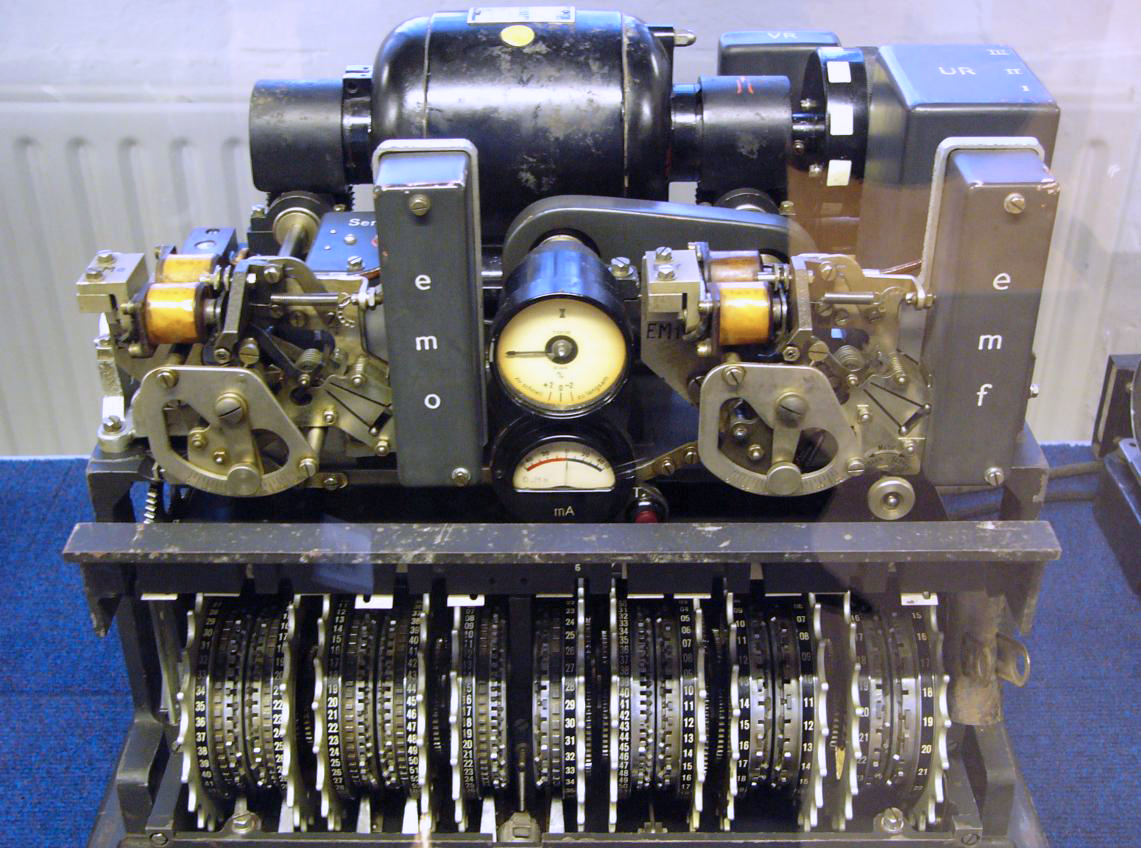
Durante la seconda guerra mondiale, la crittografia ha giocato un ruolo di primaria importanza e la superiorità degli alleati in questo campo è stata determinante. La Germania nazista considerava inattaccabile la sua macchina Enigma, tuttavia già nel 1932 l'ufficio cifrario polacco era riuscito a forzarla così come gli inglesi che più volte sono riusciti a decifrare i messaggi tedeschi generati da essa durante la guerra, e poi dalla macchina Lorenz a partire dal 1941. In più occasioni la superiorità in campo crittografico si è rivelata essere un fattore discriminante per le vittorie alleate come ad esempio nella Battaglia di Capo Matapan, in cui gli inglesi erano riusciti a decifrare i messaggi della marina tedesca che fornivano l'esatta posizione della flotta italiana che fu quindi distrutta nel marzo 1941, e nello Sbarco in Normandia, in cui gli alleati inviarono falsi messaggi sul loro sbarco a Calais facendo sì che i tedeschi mandassero in quella zona le loro migliori truppe in modo tale da avere una bassa resistenza in Normandia; gli inglesi seppero della riuscita dell'inganno decifrando i messaggi tedeschi generati dalla macchina Lorenz.
Nel corso della seconda guerra mondiale l'esercito scrisse telegrammi in lingua navajo per fare in modo che i giapponesi non riuscissero a decifrarli. Gli statunitensi, d'altronde, già a partire dal 1940 disponevano della macchina Magic con la quale decifravano i messaggi giapponesi cifrati con la macchina Purple. Fra tutti, vi sono due episodi conclamati in cui gli americani conoscevano le mosse nemiche: la Battaglia delle Midway e la morte dell'Ammiraglio Yamamoto. Successivamente, nel 1949, Claude Shannon, padre della teoria dell'informazione, nel lavoro La teoria della comunicazione nei sistemi crittografici dimostrò che questo è l'unico metodo crittografico possibile che sia totalmente sicuro.