MCMX
Attacco informatico
Un attacco informatico, anche chiamato ciberattacco o cyberattacco, nell'ambito della sicurezza informatica, indica una qualunque manovra impiegata da individui od organizzazioni che colpisca sistemi informatici, infrastrutture, reti di calcolatori e/o dispositivi elettronici con atti malevoli,…
Un attacco informatico, anche chiamato ciberattacco o cyberattacco, nell'ambito della sicurezza informatica, indica una qualunque manovra impiegata da individui od organizzazioni che colpisca sistemi informatici, infrastrutture, reti di calcolatori e/o dispositivi elettronici con atti malevoli, finalizzati al furto, alterazione o distruzione di specifici obiettivi violando sistemi suscettibili.
I tipi di attacco spaziano dall'installazione di spyware, malware e virus informatici con o senza l'utilizzo della rete internet fino a tentativi di demolizione delle infrastrutture di interi Stati, come avviene nel caso delle guerre cibernetiche.
Storia
Il fenomeno esiste di pari passo alla storia dell'informatica, ma è soprattutto alla fine del XX secolo che hanno cominciato ad incrementarsi, tra gli episodi maggiormente famosi si ricordano nel 1999 un attacco di tipo denial of service rese indisponibile il portale Amazon.com: la società sostenne ingenti perdite a causa della sospensione delle attività commerciali ma soprattutto dalla vasta pubblicizzazione dell'evento, e l'attacco informatico a Twitter del 15 luglio 2020, per promuovere una truffa tramite bitcoin.
Gli elementi fondamentali
Sono tre i fattori che contribuiscono al lancio di un attacco informatico contro uno stato o un individuo: il fattore paura, la spettacolarità e la vulnerabilità:
Paura: consiste nel disseminare il terrore in individui, gruppi sociali o enti da parte di un malintenzionato;
Spettacolarità: si intende il clamore e la pubblicità negativa guadagnati tramite i danni effettivi dell'attacco informatico;
Vulnerabilità: consiste nello sfruttare i punti deboli e la vulnerabilità informatica di un'organizzazione o un istituto governativo per dimostrarne la fragilità dei sistemi informativi piuttosto che causare perdite economiche. In questo senso sono frequentemente utilizzati attacchi DoS oppure il deturpamento delle pagine web.
Le figure professionali
Un hacker, sia egli libero professionista o impiegato del governo o facente parte di un corpo militare, è in grado di riconoscere sistemi informatici vulnerabili che mancano delle appropriate misure di sicurezza. Una volta scovata una vulnerabilità, l'hacker può infettare il sistema con codice malevolo ed acquisirne il controllo remoto per poi recuperarne il contenuto o utilizzarlo per danneggiare altri computer. È necessaria la presenza di una falla preesistente, come l'assenza di un antivirus o l'errata configurazione del sistema, per far sì che il codice malevolo funzioni. I cracker ed in generale i terroristi informatici elaborano piani di attacco premeditati e le loro azioni non sono guidate dalla rabbia. Hanno la necessità di disegnare il loro piano passo-passo e di acquisire particolari software per poter eseguire l'attacco. Le loro azioni hanno solitamente fini politici e i loro attacchi mirano verso strutture politiche. Possono bersagliare anche la popolazione civile, gli interessi della popolazione e le strutture pubbliche causando danni sufficienti a diffondere il terrore.
Le tipologie
In dettaglio, esistono una serie di tecniche utilizzate negli attacchi informatici ed una grande varietà di modi di attuazione degli stessi verso individui o, su scala più ampia, verso istituzioni. Si dividono in due grandi categorie: gli attacchi sintattici e gli attacchi semantici: i primi sono diretti e consistono nella diffusione ed utilizzo di malware e di software malevolo in generale come virus, worm o trojan, i secondi invece sono indiretti e consistono nella modifica di informazioni corrette e nella diffusione di informazioni fasulle. La disseminazione di informazioni errate può essere utilizzata per coprire le proprie tracce o per impostare qualcuno nella direzione sbagliata facendogli credere che sia quella giusta.
Altri esempi sono: l'attacco a dizionario e il metodo forza bruta hanno ad oggetto database di informazioni e password, mentre l'attacco man in the middle ha ad oggetto parti interessate nelle telecomunicazioni, mentre l'amplification attack si avvale del denial of service.
Virus
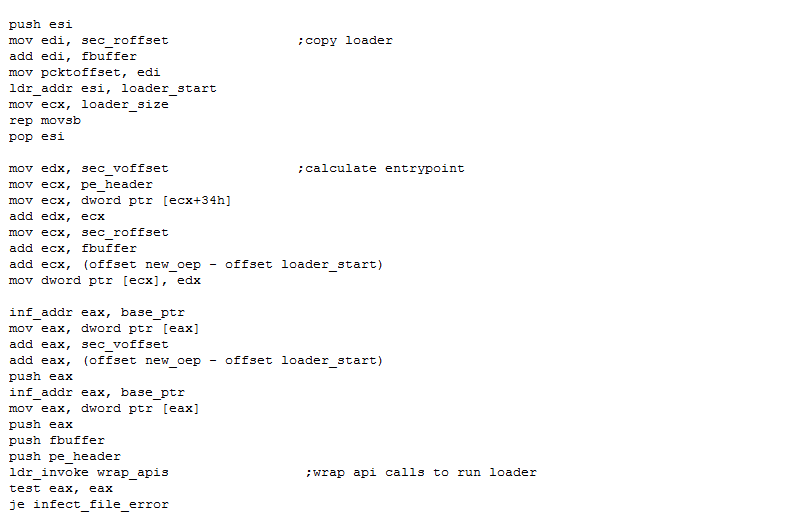
I virus sono programmi auto-replicanti che possono legarsi ad altri file o programmi con la finalità di riprodursi. Un virus può nascondersi nelle zone più improbabili della memoria di un computer ed infettare qualunque file che reputi adatto per l'esecuzione del proprio codice. Può inoltre modificare la sua impronta digitale ogni volta che si riproduce rendendolo ancora più difficile da individuare.
Worm
I worm non necessitano di altri file o programmi per replicarsi; sono programmi ad esecuzione autonoma. I worm si riproducono attraverso le reti utilizzandone i relativi protocolli. Le ultime versioni di worm fanno utilizzo delle vulnerabilità note dei sistemi per penetrarli, eseguire il loro codice, e replicarsi negli altri sistemi, come accadde per il worm Code Red II che infettò più di 259000 sistemi in meno di 14 ore. Su scala più ampia, i worm possono essere progettati per finalità di spionaggio industriale in modo che analizzino e conservino le attività dei sistemi informativi e il traffico per poi ritrasmettere questi dati al loro creatore.
Trojan
Un Trojan (o Trojan Horse, cavallo di Troia) è progettato per eseguire azioni legittime ma anche azioni sconosciute all'utente e indesiderate. Può essere la base dell'installazione di molti virus e worm come keyloggers o backdoors. In ambito commerciale, i Trojan possono essere integrati nelle versioni di prove dei software e possono raccogliere informazioni senza che l'utente se ne accorga. In tutti questi casi il fine comune è in genere l'attacco ad un individuo o istituzione attraverso messaggi di posta elettronica, browser web, software per chat, software per il controllo remoto e aggiornamenti.