 MCMX
PrestaShop
PrestaShop è un CMS open source utilizzato per realizzare siti di commercio elettronico.
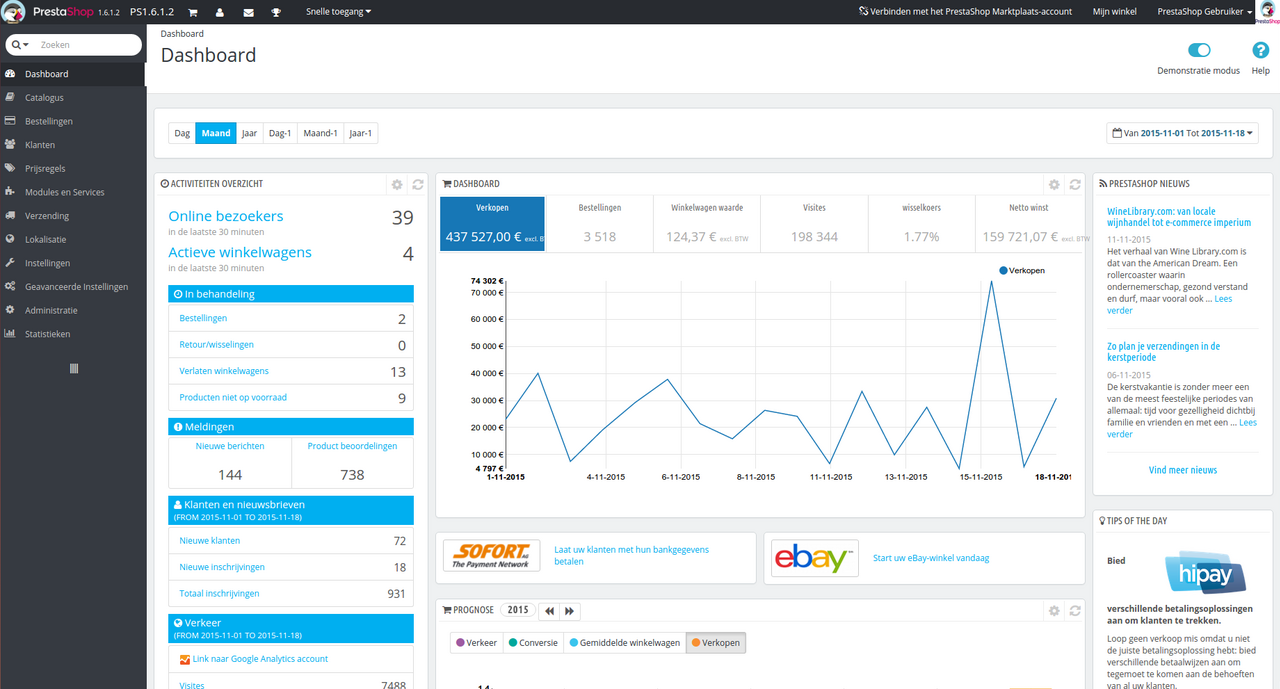
PrestaShop è un CMS open source utilizzato per realizzare siti di commercio elettronico.
Nasce nel 2007 e, a differenza dei CMS più "generici" diffusi all'epoca della sua prima release (WordPress e Joomla!), PrestaShop è interamente pensato per lo sviluppo e la gestione dell'e-commerce.
I temi PrestaShop sfruttano il motore di template Smarty, il quale permette una netta separazione tra contenuti, grafica e programmazione. Grazie a questa impostazione, il web designer può occuparsi della grafica del sito lavorando sui file di template e CSS, mentre il developer può intervenire sui files PHP (difatti la documentazione ufficiale è divisa in due sezioni ben distinte, una per i web designer ed una per gli sviluppatori).
Con la prima Release di Prestashop 1.7 è stato introdotto anche Twig (da Symphony).
Dopo la versione 1.7.8 arriva la 8.0 con nuove funzionalità e un upgrade più semplice. Il più grande cambiamento in PrestaShop 8 è il PHP 8.
L'interfaccia utente semplice e intuitiva, e il sistema modulare (per implementare una funzionalità basta installare il relativo modulo), hanno reso PrestaShop uno dei CMS per l'e-commerce più diffusi e utilizzati dai professionisti.
Attorno a PrestaShop c'è una comunità molto attiva, soprattutto in Francia e in Spagna, che contribuisce al costante miglioramento del software e allo sviluppo di moduli per implementare sempre nuove funzionalità.
È tradotto in varie lingue.
Requisiti tecnici
Per utilizzare PrestaShop è necessario installarlo nel proprio spazio web.
Bisogna quindi provvedere a registrare un dominio e a sottoscrivere un abbonamento con un hosting provider.
Per supportare PrestaShop l'hosting deve avere le seguenti caratteristiche:
web server: Apache 1.3, Apache 2.x, Nginx o Microsoft IIS;
PHP 5.4 o superiore installato e abilitato fino alla versione 1.7.3;
PHP 7.0 o superiore installato e abilitato dalla versione 1.7.4;
MySQL 5.6 o superiore installato e abilitato;
credenziali per l'accesso FTP.
Versioni
Le versioni in rosso non sono più supportate, in giallo quella che il supporto sta per terminare, in verde la versione che attualmente in sviluppo, in azzurro le versioni future.
Supporto multilingua
A partire dalla versione 1.6, PrestaShop include un pacchetto Localizzazione che permette di aggiungere nuove lingue al negozio online. Per ognuna sono selezionati la valuta, l'aliquota fiscale e le regole di tassazione con valori predefiniti e personalizzabili.
Le regole consentono di applicare una tassa e la relativa sopratassa, ma non una progressività tributaria con aliquote automaticamente differenziate per intervalli di prezzo imponibile. Il programma è valorizzato per una tassazione di tipo flat.
Il pacchetto comprende un ambiente di traduzione con traduttore automatico e dizionario, per agevolare l'inserimento delle descrizioni nelle nuove lingue all'interno delle schede dei prodotti in vendita.
Sicurezza
Sebbene esistano plugin per la sicurezza, PrestaShop può essere vittima dei seguenti attacchi informatici, come anche altri CMS:
Cross-site scripting (XSS): permette a un cracker di inserire o eseguire codice lato client al fine di attuare un insieme variegato di attacchi quali, ad esempio, raccolta, manipolazione e reindirizzamento di informazioni riservate, visualizzazione e modifica di dati presenti sui server, alterazione del comportamento dinamico delle pagine web, ecc.
Clickjacking ("rapimento del clic"): durante una normale navigazione web, l'utente clicca con il puntatore del mouse su di un oggetto (ad esempio un link), ma in realtà il suo clic viene reindirizzato, a sua insaputa, su di un altro oggetto, che può portare alle più svariate conseguenze: dal semplice invio di spam, al download di un file, fino all'ordinare prodotti da siti di e-commerce.
File Inclusion: Local File Inclusion (LFI) consente a un utente malintenzionato di includere file su un server tramite il browser web. Remote File Inclusion, o RFI, nell'ambito della sicurezza informatica indica una vulnerabilità che affligge i servizi web con uno scarso controllo delle variabili arrivate da un utente, in particolare le variabili GET e POST del PHP.
Il Cross-site request forgery, abbreviato CSRF o anche XSRF, è una vulnerabilità a cui sono esposti i siti web dinamici quando sono progettati per ricevere richieste da un client senza meccanismi per controllare se la richiesta sia stata inviata intenzionalmente oppure no.
SQL injection o SQLi: un hacker può inserire istruzioni SQL dannose nel sito ottenendo potenzialmente l’accesso a dati sensibili presenti nel database o distruggendo questi dati.
Esecuzione di codice in modalità remota: ottenere l'accesso a un account con privilegi riservati almeno al livelloauthor su un sito di destinazione per eseguire codice PHP arbitrario sul server sottostante, portando a un'acquisizione remota completa.
Privilege Escalation: definita come una delle gravi vulnerabilità, l'escalation dei privilegi si verifica quando a un utente con privilegi amministrativi inferiori vengono concessi privilegi più elevati.