MCMX
Autenticazione a due fattori
L'autenticazione a due fattori (2FA, dall'inglese two-factor authentication), nota anche come autenticazione a più fattori (MFA, multi-factor authentication), è un metodo di autenticazione elettronica in cui un utente ottiene l'accesso a un sito web o a un'applicazione soltanto dopo aver…
L'autenticazione a due fattori (2FA, dall'inglese two-factor authentication), nota anche come autenticazione a più fattori (MFA, multi-factor authentication), è un metodo di autenticazione elettronica in cui un utente ottiene l'accesso a un sito web o a un'applicazione soltanto dopo aver presentato con successo a un meccanismo di autenticazione due o più tipi distinti di prove (o fattori). L'MFA protegge i dati personali, che possono comprendere dati identificativi o attività finanziarie, dall'accesso da parte di terzi non autorizzati che potrebbero essere riusciti a scoprire, per esempio, una singola password.
L'uso dell'MFA è aumentato negli ultimi anni. Tra i problemi di sicurezza che possono consentire di aggirarla ci sono gli attacchi di tipo MFA fatigue, il phishing e il SIM swap.
Gli account in cui è attivata l'MFA hanno una probabilità significativamente minore di essere compromessi.
Fattori di autenticazione
L'autenticazione avviene quando qualcuno tenta di accedere a una risorsa informatica (come una rete informatica, un dispositivo o un'applicazione). La risorsa chiede all'utente di dichiarare l'identità con cui lo conosce e di dimostrare che quell'identità gli appartiene davvero. L'autenticazione semplice richiede una sola prova di questo tipo (fattore), di solito una password, oppure, in alcuni casi, più prove tutte dello stesso tipo, come il numero di una carta di credito e il relativo codice di verifica (CVC). Per una maggiore sicurezza, la risorsa può richiedere più di un fattore: si parla allora di autenticazione a più fattori, o di autenticazione a due fattori quando i tipi di prova da fornire sono esattamente due.
L'impiego di più fattori di autenticazione per dimostrare la propria identità si basa sul presupposto che difficilmente un soggetto non autorizzato sia in grado di fornire tutti i fattori richiesti per l'accesso. Se, in un tentativo di autenticazione, almeno uno dei componenti manca o viene fornito in modo errato, l'identità dell'utente non è accertata con sufficiente certezza e l'accesso al bene (per esempio un edificio o dei dati) protetto dall'autenticazione a più fattori resta bloccato. I fattori di autenticazione di uno schema a più fattori possono comprendere:
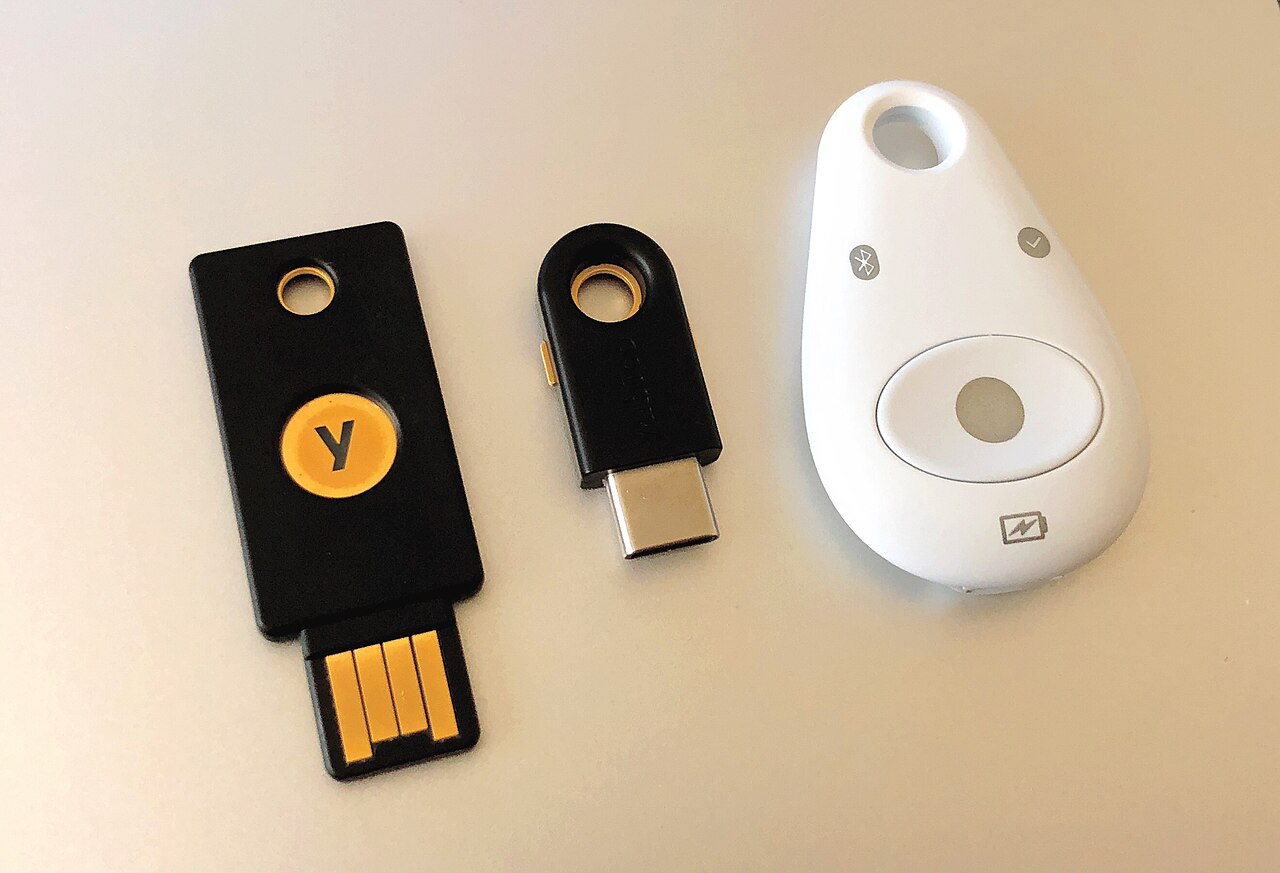
qualcosa che l'utente possiede: qualsiasi oggetto fisico in possesso dell'utente, come un token di sicurezza (eventualmente a forma di chiavetta USB), una carta bancaria, una chiave, un telefono raggiungibile a un determinato numero, ecc.;
qualcosa che l'utente conosce: un'informazione nota soltanto all'utente, come una password, un PIN, un PUK, ecc.;
qualcosa che l'utente è: una caratteristica fisica dell'utente (biometria), come l'impronta digitale, l'iride, la voce, la velocità di digitazione, lo schema degli intervalli tra le pressioni dei tasti, ecc.
Un esempio di autenticazione a due fattori è il prelievo di denaro da uno sportello automatico: solo la corretta combinazione di una carta bancaria fisicamente presente (qualcosa che l'utente possiede) e di un PIN (qualcosa che l'utente conosce) consente di portare a termine l'operazione. Altri due esempi consistono nell'affiancare a una password scelta dall'utente una one-time password (OTP) oppure un codice generato o ricevuto da un autenticatore (per esempio un token di sicurezza o uno smartphone) che solo l'utente possiede.
Un'app di autenticazione consente l'autenticazione a due fattori in modo diverso, mostrando un codice generato casualmente e aggiornato di continuo, anziché inviare un SMS o ricorrere a un altro metodo. Questo codice è una password monouso basata sul tempo (TOTP), e l'app di autenticazione contiene il materiale crittografico (key material) che permette di generare tali codici.
Conoscenza
I fattori di conoscenza («qualcosa che solo l'utente conosce») sono una forma di autenticazione in cui l'utente deve dimostrare di conoscere un segreto.
Una password è una parola o una stringa di caratteri segreta utilizzata per l'autenticazione dell'utente ed è il meccanismo di autenticazione più usato. Molte tecniche di autenticazione a più fattori si basano sulla password come uno dei fattori. Tra le sue varianti figurano sia password più lunghe composte da più parole (una passphrase) sia il PIN, più breve e puramente numerico, comunemente usato per accedere agli sportelli automatici. Tradizionalmente ci si aspetta che le password vengano memorizzate, ma possono anche essere annotate su un foglio nascosto o in un file di testo.